Auteur: Erna Havinga

De AVG vraagt meer dan goede bedoelingen: aantoonbaarheid in de praktijk

Ik kom bij veel organisaties waar echt wel wordt nagedacht over privacy. Er zijn afspraken met leveranciers, medewerkers doen hun best om zorgvuldig te werken en bij nieuwe projecten komt privacy steeds vaker vanzelf ter sprake. Dat is winst, zeker vergeleken met een paar jaar geleden.

Alleen vraagt de AVG nog iets extra’s. Je moet ook kúnnen aantonen dat je zorgvuldig werkt. Dat is de verantwoordingsplicht: laten zien welke keuzes zijn gemaakt, waarom die passend zijn en welke maatregelen daarbij horen.

En daar loopt het in de praktijk vaak vast. Meestal niet omdat er niets gebeurt, maar omdat de kennis, de besluiten en de afwegingen verspreid zitten over mailboxen, overleggen, oude projectstukken en de hoofden van een paar collega’s die er destijds bij waren.

Download hier een pdf van deze blog

Aantoonbaarheid gaat over grip, niet over administratie

De Autoriteit Persoonsgegevens is er duidelijk over: je bent zelf verantwoordelijk voor de naleving van de AVG, en een goed privacybeleid helpt je om in kaart te brengen welke maatregelen je hebt genomen en om te laten zien dat je aan de wet voldoet.

Dat klinkt als papierwerk, maar zo werkt het niet in de praktijk. Aantoonbaarheid betekent vooral dat je wéét hoe het zit. Weet je welke persoonsgegevens worden verwerkt en waarvoor? Is duidelijk welke grondslag geldt, hoe lang gegevens bewaard worden en wie er toegang toe heeft? Zijn de afspraken met leveranciers nog actueel? En is er ergens beoordeeld of er een DPIA nodig was?

Is het antwoord daarop vooral “dat weten we ongeveer wel”, dan sta je zwak op het moment dat je het écht moet weten. Bij een klacht, een datalek, een audit, een inzageverzoek of een vraag van de toezichthouder moet je kunnen reconstrueren wat er is gebeurd en waarom.

Goede bedoelingen zijn lastig te bewijzen

“We gaan zorgvuldig met gegevens om.” Dat hoor ik vaak, en meestal is het ook oprecht zo bedoeld. Het probleem is dat je er weinig aan hebt als de afspraken nergens staan.

Een paar situaties die ik met enige regelmaat tegenkom. Een afdeling deelt persoonsgegevens met een ketenpartner, maar niemand kan aanwijzen op basis van welke afspraak dat gebeurt. Een leverancier heeft toegang tot gegevens, maar welke subverwerkers daaronder hangen is onbekend. Of er is wel een DPIA gestart en besproken, maar die is nooit afgerond.

In al die gevallen kan de gemeente inhoudelijk een prima afweging hebben gemaakt. Alleen is die achteraf niet meer uit te leggen.

Aantoonbaarheid betekent daarom dat je niet alleen de uitkomst vastlegt, maar ook de afweging erachter. Waarom is deze verwerking nodig? Waarom zijn juist deze gegevens noodzakelijk? Waarom is dit restrisico acceptabel, en wie heeft dat besloten? Dat hoeft geen dik document te worden — een paar regels in een verslag of een besluitenlijst is vaak genoeg. Als het maar terug te vinden is.

Het verwerkingenregister is geen verplicht nummer

Het register wordt nogal eens gezien als iets dat er nu eenmaal moet zijn. Zonde, want goed bijgehouden is het een van de handigste instrumenten die je hebt.

Er staat in welke verwerkingen er zijn, welke gegevens daarbij horen, met welk doel, om welke betrokkenen het gaat, met wie er gedeeld wordt en hoe lang alles bewaard blijft. Daarmee is het net zo goed een hulpmiddel voor proceseigenaren, projectleiders, inkoop, informatiebeveiliging en management als voor de privacy officer.

Wat ik veel zie, is dat het register langzaam achterop raakt. Er komen applicaties bij, processen wijzigen, leveranciers wisselen, gegevensstromen worden uitgebreid — en het register beweegt niet mee. Op papier heb je dan overzicht, in werkelijkheid niet. Dat is riskanter dan helemaal geen register, want je gaat erop vertrouwen.

Een actueel register bespaart je juist tijd op de momenten dat het spannend wordt. Mogen we deze gegevens delen? Is hier een DPIA voor nodig? Welke leverancier zit hierachter? En bij een datalek: welke verwerking raakt dit precies?

Een DPIA is een beginpunt, geen eindpunt

Een DPIA brengt privacyrisico’s vooraf in beeld en helpt bepalen welke maatregelen nodig zijn om die risico’s te verkleinen.

In de praktijk wordt een DPIA toch vaak behandeld als projectdocument. Hij wordt gemaakt omdat het moet, een keer besproken in een werkgroep en daarna opgeslagen. De maatregelen die eruit kwamen worden niet altijd opgevolgd, en of de verwerking later nog is veranderd controleert meestal niemand.

Dan heb je de DPIA wel uitgevoerd, maar doet hij verder niets. (Lees ook “Een DPIA uitgevoerd en dan?“)

Ook hier geldt dat je moet kunnen laten zien wat er met de uitkomsten is gebeurd. Welke maatregelen zijn overgenomen en welke niet? Wie heeft de restrisico’s geaccepteerd? En wanneer kijk je er opnieuw naar?

Binnen IB&P hebben we hier nog een aantal blogs over: Waarom is het lastig om structureel DPIA’s uit te voeren?, Hoe voer je een DPIA uit? en Waarom een DPIA onmisbaar is binnen gemeentelijke projecten

Leveranciersafspraken moeten vindbaar zijn

Een groot deel van de gemeentelijke gegevensverwerking loopt via leveranciers: applicatiebeheer, hosting, support, cloudoplossingen, koppelingen en tegenwoordig ook software waar ineens AI-functionaliteit in zit. Aantoonbaarheid hoort dus net zo goed bij leveranciersmanagement.

Is er een verwerkersovereenkomst, en sluit die nog aan op hoe de dienst daadwerkelijk wordt gebruikt? Zijn de subverwerkers bekend en is duidelijk waar gegevens worden verwerkt? Staan de afspraken over incidentmelding, beveiliging, back-up, logging, exit en verwijdering ergens vast? En misschien wel de belangrijkste vraag: weten proceseigenaar, inkoop, ICT en privacy waar die afspraken te vinden zijn?

Want dat is waar het meestal misgaat. Het contract ligt bij inkoop, de verwerkersovereenkomst bij privacy, de technische documentatie bij ICT en de operationele afspraken bij functioneel beheer. Op zich klopt alles, maar op het moment dat er iets gebeurt ben je een halve dag bezig om het complete beeld boven tafel te krijgen. Aantoonbaarheid vraagt dus niet alleen om documenten, maar ook om samenhang.

Je doet het vooral voor jezelf

Verantwoordingsplicht klinkt alsof je iets doet voor de toezichthouder. In de praktijk plukt de organisatie er zelf de meeste vruchten van.

Bij een datalek bepaal je sneller welke gegevens geraakt zijn. Bij een inzageverzoek weet je waar je moet zoeken. Bij een nieuw project zie je eerder welke risico’s je al eens eerder hebt beoordeeld. Een audit kost minder reconstructiewerk. En als het bestuur vraagt hoe iets geregeld is, kun je dat gewoon uitleggen.

Dat geeft rust. Niet omdat dan alles perfect is, maar omdat je weet wat er staat en waar het werk nog ligt.

Tot slot

Zorgvuldig omgaan met persoonsgegevens is belangrijk, maar onder de AVG moet je ook kunnen laten zien hóé je dat doet. Dat vraagt om actuele registers, DPIA’s die doorwerken, besluiten die zijn vastgelegd, vindbare leveranciersafspraken en processen met een duidelijke eigenaar.

Mijn ervaring is dat aantoonbaarheid nooit ontstaat door één groot document te maken. Het ontstaat doordat privacy meelift op wat je toch al doet: bij projecten, inkoop, beheer, leveranciersmanagement, datalekken en managementrapportages.

De vraag “doen we het goed?” is dus maar het halve verhaal. De andere helft is: kunnen we dat ook laten zien?

Meer informatie of hulp nodig?

Wil je binnen jouw gemeente de aantoonbaarheid van AVG-naleving verbeteren? IB&P helpt met verwerkingsregisters, DPIA’s, privacybeleid, leveranciersafspraken, datalekprocedures, rechten van betrokkenen en praktische werkafspraken tussen proceseigenaren, privacy officer, FG, CISO, ICT, inkoop en management. Neem gerust contact met ons op om te bespreken wat we voor jouw gemeente kunnen betekenen.

Bij het schrijven van onze blogs wordt AI gebruikt als hulpmiddel om de tekst scherper, duidelijker en leesbaarder te maken. De gedachten, ervaringen, argumenten en visie in deze blogs zijn echter van de auteurs. AI helpt bij de redactie, niet bij het bepalen van wat de auteurs vinden of willen vertellen.

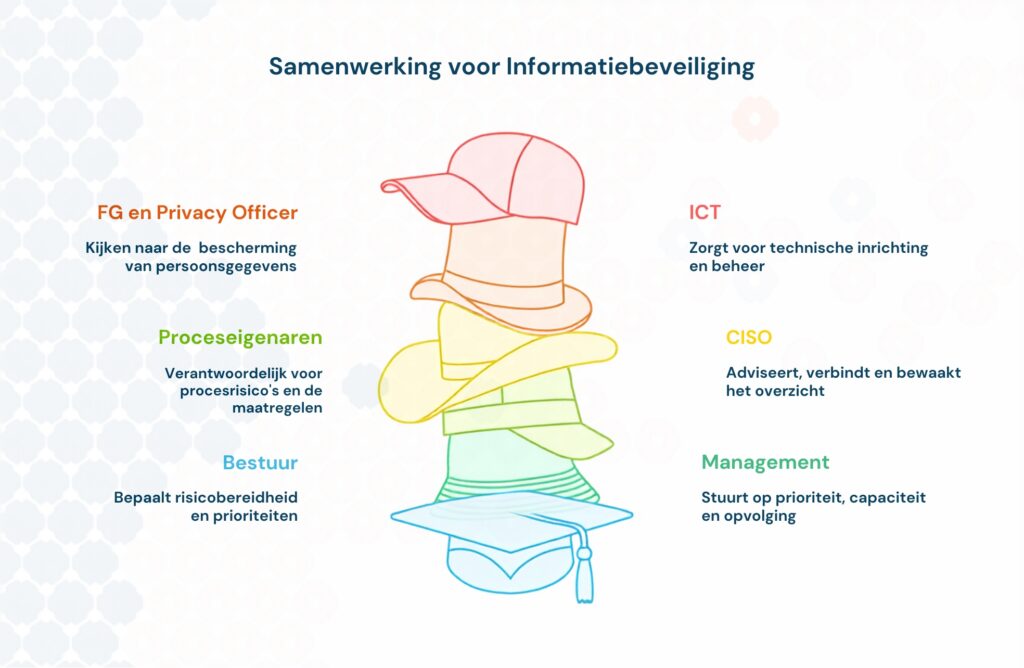
Informatiebeveiliging is geen ICT-feestje

In veel gemeenten wordt informatiebeveiliging pas zichtbaar zodra er een technische maatregel nodig is. Multifactor-authenticatie, logging, back-ups, patchen, een pentest. Stuk voor stuk nodig, daar niks mis mee. Maar het zorgt er ook voor dat digitale veiligheid al snel iets van ICT lijkt.

En dat is jammer, want de grootste risico’s ontstaan meestal ergens anders. In een bestuurlijke keuze, in de manier waarop een werkproces is ingericht, in een inkooptraject, in gegevens die met een ketenpartner worden gedeeld of in een project dat nu eenmaal live moet. Of in een prioriteit die wel wordt uitgesproken, maar waar vervolgens geen tijd, geld of eigenaar bij hoort.

Download hier een pdf van deze blog

Daardoor zie ik de CISO regelmatig in een lastige positie belanden: aan het trekken aan maatregelen waarover anderen besluiten. De CISO vraagt om betere autorisaties, maar wie welke toegang nodig heeft bepaalt de proceseigenaar. Hij of zij wijst op risico’s bij een leverancier, terwijl inkoop en het projectteam het contract tekenen. En als het gaat over continuïteitsafspraken, is het uiteindelijk het management dat bepaalt welk proces voorrang krijgt bij uitval.

Zolang de lijnorganisatie zich geen eigenaar voelt, blijft informatiebeveiliging steken in adviezen, actielijsten en techniek. Er gebeurt dan van alles, maar de keuzes die er echt toe doen worden ergens anders gemaakt. Meestal zonder dat iemand ze een beveiligingskeuze noemt.

Digitale veiligheid begint bij organisatiesturing

Voor mij gaat informatiebeveiliging uiteindelijk over één vraag: hoe betrouwbaar kan een gemeente haar werk doen? Kunnen inwoners hun zaken regelen, kloppen de gegevens, is gevoelige informatie goed beschermd, gaat de dienstverlening door als er iets misgaat, en weten medewerkers wat ze op zo’n moment moeten doen?

Dat zijn geen technische vragen. Ze gaan over dienstverlening, rechtmatigheid, continuïteit en vertrouwen.

Neem een nieuwe applicatie voor het sociaal domein. ICT kijkt naar de koppelingen, het toegangsbeheer en de technische inrichting. De CISO adviseert over risico’s en maatregelen, de privacy officer kijkt naar de persoonsgegevens. Maar hoe het proces eruit komt te zien, bepaalt de organisatie zelf. Welke medewerkers mogen een dossier inzien? Welke gegevens zijn echt nodig? Welke uitzonderingen komen in de praktijk voor, en wat doe je bij spoed? Wat deel je met externe partijen?

Daar worden beveiligingskeuzes gemaakt, ook al valt het woord beveiliging in dat overleg geen enkele keer.

Waar die keuzes zich verstoppen

Het helpt om concreet te maken waar beveiliging in gewoon gemeentelijk werk zit.

Inkoop. Waar staat de data? Wie heeft beheerrechten? Hoe snel reageert de leverancier bij een incident, en meldt hij kwetsbaarheden ook uit zichzelf? En wat gebeurt er als hij wordt overgenomen of stopt met de dienst?

Procesinrichting. Mag een medewerker alle dossiers zien, of alleen die van het eigen team? Is functiescheiding nodig? En wie controleert of tijdelijke rechten daadwerkelijk weer worden ingetrokken — want daar gaat het in de praktijk het vaakst mis.

Gegevensdeling. Welke gegevens gaan er naar een samenwerkingspartner, en is dat structureel of eenmalig? Hoe weet je of die gegevens nog kloppen? En wie informeert de inwoner erover?

Verandertrajecten. Een project wil live, de planning staat onder druk en een maatregel schuift door naar “fase 2”. Soms kan dat prima. Soms accepteer je er stilzwijgend een risico mee dat eigenlijk te groot is, en heeft niemand dat ergens als besluit vastgelegd.

Continuïteit. Wat herstel je als eerste bij een grote storing? Burgerzaken, jeugdzorg, betalingen, openbare orde en veiligheid? ICT krijgt de systemen uiteindelijk wel weer aan de praat, maar de volgorde is een keuze van de organisatie.

Wie doet wat?

Een heldere rolverdeling voorkomt dat alles op het bordje van de CISO belandt.

  • Het bestuur bepaalt de risicobereidheid. Welke risico’s vindt de gemeente acceptabel? Welke dienstverlening moet hoe dan ook doorgaan? Waar is extra investering nodig?
  • Het management stuurt op prioriteit, capaciteit en opvolging. Blijven maatregelen liggen omdat teams er geen tijd voor hebben, dan is dat geen securityprobleem maar een managementvraagstuk.
  • Proceseigenaren zijn verantwoordelijk voor hun eigen proces. Zij weten welke informatie nodig is, waar de uitzonderingen zitten en welke maatregelen werkbaar zijn. Ze hoeven geen securityspecialist te worden, maar moeten wel een risico kunnen wegen vanuit hun proces.
  • De CISO adviseert, verbindt en houdt het overzicht, en vertaalt technische risico’s naar gevolgen voor dienstverlening, bestuur en organisatie.
  • De FG en privacy officer kijken naar de bescherming van persoonsgegevens, de rechten van inwoners, DPIA’s en zorgvuldige verwerking. De FG heeft daarbij een onafhankelijke advies- en toezichtrol.
  • ICT zorgt voor de technische inrichting, het beheer, de monitoring en het herstel. ICT kan veel oplossen, maar kan niet namens de organisatie bepalen welk risico acceptabel is.

Informatiebeveiliging wordt volgens mij pas volwassen als deze rollen elkaar aanvullen, in plaats van dat één rol alles probeert af te dekken.

Van technisch risico naar bestuurlijke vraag

Het grootste verschil dat je als CISO kunt maken, zit wat mij betreft in de vertaling. Een technische bevinding landt zelden in een MT. Dezelfde bevinding als vraag over dienstverlening wel.

  • “Logging ontbreekt” klinkt technisch. De vraag eronder is: kunnen we achteraf vaststellen wie gevoelige dossiers heeft ingezien?
  • “Back-ups zijn niet getest” klinkt operationeel. De vraag eronder is: weten we zeker dat kritieke dienstverlening binnen de afgesproken tijd terug is?
  • “Patches lopen achter” klinkt als ICT-beheer. De vraag eronder is: accepteren we dat bekende kwetsbaarheden langer openstaan op systemen waar onze dienstverlening op draait?
  • “Er is geen MFA” klinkt als een maatregel. De vraag eronder is: vinden we het acceptabel dat één gestolen wachtwoord toegang geeft tot gemeentelijke gegevens?
  • “De leverancier heeft geen exit-afspraken” klinkt contractueel. De vraag eronder is: kunnen we straks nog bij onze eigen gegevens als de samenwerking stopt?

Zodra je het zo formuleert, verandert het gesprek. Met een openstaande maatregel kan een bestuurder weinig. Met de vraag of hij de gevolgen accepteert des te meer.

Praktisch aan de slag

  1. Begin klein. Kies één proces waar veel gegevens, afhankelijkheden en bestuurlijke gevoeligheid samenkomen. Jeugdzorg, vergunningverlening, burgerzaken of belastingen bijvoorbeeld.
  2. Ga zitten met de proceseigenaar. Breng samen in kaart welke informatie nodig is, welke applicaties en leveranciers erbij horen en wat er gebeurt bij uitval, fouten of onbevoegde toegang. Vertaal de belangrijkste technische bevindingen daarna naar proces- en bestuurlijke vragen.
  3. Leg vast wie besluit. Wie is eigenaar van de maatregel, wie accepteert een restrisico en wanneer komt het onderwerp terug? Zonder eigenaar wordt een risico vanzelf weer een openstaande actie van de CISO.
  4. Haak aan bij bestaande momenten. Projectstart, inkoop, managementrapportage, procesreview, evaluatie na een incident, nieuwe gegevensdeling. Hoe eerder je aan tafel zit, hoe minder je achteraf hoeft te corrigeren.

Tot slot

Informatiebeveiliging wordt zichtbaar via techniek, maar wordt voor een groot deel bepaald door keuzes in de organisatie. Wie krijgt toegang, welke leverancier kiezen we, welke gegevens delen we, welke processen moeten doorgaan bij uitval en welke risico’s accepteren we tijdelijk? Die keuzes kan de CISO niet alleen maken. Bestuur, management, proceseigenaren, privacy, juridische zaken en ICT hebben er allemaal een rol in.

Mijn tip: pak één technisch risico van je actielijst en vertaal het naar een bestuurlijke vraag. Kijk daarna wie daarover moet besluiten — en of die persoon al aan tafel zit.

Meer informatie of hulp nodig?

Wil je binnen jouw gemeente informatiebeveiliging beter verbinden aan organisatiesturing, procesverantwoordelijkheid en bestuurlijke keuzes? IB&P helpt bij het voeren van risicogesprekken, het inrichten van de rolverdeling en het vertalen van technische bevindingen naar besluiten. Neem gerust contact met ons op om te bespreken wat we voor jouw gemeente kunnen betekenen.

Bij het schrijven van onze blogs wordt AI gebruikt als hulpmiddel om de tekst scherper, duidelijker en leesbaarder te maken. De gedachten, ervaringen, argumenten en visie in deze blogs zijn echter van de auteurs. AI helpt bij de redactie, niet bij het bepalen van wat de auteurs vinden of willen vertellen.

De nieuwe Archiefwet: waarom informatiebeveiliging hierbij moet aanhaken

Op 1 januari 2027 treedt de nieuwe Archiefwet in werking. Op het eerste gezicht lijkt dat vooral een onderwerp voor informatiebeheer, DIV, de gemeentearchivaris of juridische zaken. En natuurlijk ligt daar een belangrijk deel van de inhoudelijke kennis. Toch raakt de nieuwe Archiefwet ook duidelijk aan informatiebeveiliging.

Dat komt doordat archiveren in een digitale gemeentelijke omgeving allang niet meer alleen gaat over het netjes bewaren van documenten. Het gaat over de vraag of informatie vindbaar, betrouwbaar, beschikbaar, beschermd en uiteindelijk ook aantoonbaar vernietigd is. Precies daar raken archiefbeheer en informatiebeveiliging elkaar.

Download hier een pdf van deze blog

Lees verder

Jouw leverancier, jouw risico: Waarom ketenrisico’s geen IT-probleem zijn

Gemeenten zijn steeds afhankelijker van leveranciers, ketenpartners en samenwerkingsverbanden. IT-dienstverleners, softwareleveranciers, cloudproviders, gemeenschappelijke regelingen, maar ook kleine nichepartijen die “even iets bouwen”. Al die partijen vormen samen jouw digitale toeleveringsketen. En precies daar gaat het steeds vaker mis.

Het Nationaal Cyber Security Centrum (NCSC) vat het scherp samen in de boodschap: jouw probleem, jouw risico. Met andere woorden: ook al ligt de oorzaak bij een leverancier, de impact komt gewoon bij jou terecht. Bestuurlijk, juridisch en operationeel.

In deze blog neem ik je mee in wat ketenrisico’s écht betekenen voor gemeenten, waarom het geen ICT-feestje is maar een bestuurlijk vraagstuk, en hoe je hier gestructureerd grip op krijgt zonder te vervallen in vinklijstjes en papieren zekerheden.

Download hier een pdf van deze blog

Lees verder

Ransomware bij een leverancier – waarom wachten geen strategie is

Ransomware is inmiddels geen abstract risico meer voor gemeenten. Bijna iedereen kent voorbeelden, uit het nieuws of uit de praktijk. Veel gemeenten hebben daarom stappen gezet om hun eigen informatiebeveiliging te verbeteren. Er zijn risicoanalyses uitgevoerd, BIO-maatregelen geïmplementeerd en incidentresponsplannen opgesteld.
En toch zie ik in de praktijk nog steeds een grote kwetsbaarheid terugkomen: leveranciers.
Gemeenten zijn voor hun dienstverlening sterk afhankelijk van externe partijen. Zaaksystemen, DMS’en, cloudomgevingen, hosting, applicatiebeheer. Soms zijn hele primaire processen uitbesteed. Dat maakt leveranciers onmisbaar, maar ook een risico. Zeker als het gaat om ransomware.

Want wat gebeurt er als niet jij, maar je leverancier wordt geraakt?

Download hier een pdf van deze blog

Lees verder

Onzichtbare AI in systemen: privacyrisico’s voor gemeenten

Gemeenten werken met talloze systemen voor dienstverlening, bedrijfsvoering en het sociaal domein. Waar deze systemen vroeger vooral administratief van aard waren, voegen leveranciers nu steeds vaker AI-functionaliteiten toe via updates of standaard ingeschakelde modules. Hierdoor verandert de gegevensverwerking ingrijpend, ook zonder nieuwe software. In deze blog leg ik uit hoe AI ongemerkt gemeentelijke software binnendringt, waarom dit een privacyrisico vormt en hoe je hier als gemeente grip op houdt.

Download hier een pdf van deze blog

Lees verder

Het belang van de Management Review binnen het ISMS

Informatiebeveiliging is een randvoorwaarde om als gemeente betrouwbaar, zorgvuldig en professioneel te kunnen werken. Gemeenten moeten daarom aantoonbaar werken met een ISMS dat voldoet aan de ISO 27001. Maar een ISMS is geen tool die je even aanzet en afvinkt. Het is een continu proces waarin je risico’s beheerst, maatregelen borgt en blijft verbeteren. En in dat proces is één moment echt cruciaal: de management review. In deze blog leg ik uit wat dit inhoudt, waarom het zo belangrijk is en hoe je het als gemeente maximaal benut.

Download hier een pdf van deze blog

Lees verder

De rol van de CISO tijdens calamiteiten

Een cyber- of ransomware-aanval of een groot datalek: het is de nachtmerrie van elke gemeente. In een paar minuten kan de hele organisatie stilvallen, met grote gevolgen voor de dienstverlening, reputatie en inwoners. Op zo’n moment moet er snel gehandeld en besloten worden. De Chief Information Security Officer (CISO) speelt daarin een cruciale rol. Maar hoe ziet die rol er in de praktijk uit? Is de CISO vooral degene die meekijkt en adviseert, of iemand die ook actief meebeslist in het calamiteitenteam? Je leest het in deze blog.

Download hier een pdf van deze blog

Lees verder

De interne controlecyclus; zo maak je toetsing werkbaar

De Baseline Informatiebeveiliging Overheid (BIO) vormt al jaren de basis voor informatiebeveiliging bij gemeenten. Met de komst van de BIO 2.0 wordt die basis verder verstevigd. Want waar de oude BIO vooral draaide om naleving van regels, legt BIO 2.0 juist de nadruk op risicogestuurd werken en continue verbetering. Een belangrijk onderdeel daarvan is de interne controlecyclus: hoe toets je structureel of je maatregelen ook echt doen wat ze moeten doen? Niet één keer per jaar omdat het moet, maar continu, als onderdeel van je dagelijkse praktijk. In deze blog laat ik zien hoe je die controlecyclus slim en werkbaar inricht.

Download hier een pdf van deze blog

Lees verder

Zo breng je informatiebeveiligingsbeleid écht tot leven in de organisatie

Bij veel gemeenten voelt informatiebeveiligingsbeleid nog als een verplicht nummer. Er moet een document liggen voor de audit en dat is het dan. Het stuk staat ergens op intranet, niemand leest het, en verder verandert er weinig. Zonde! Want een goed informatiebeveiligingsbeleid kan juist richting geven aan de hele organisatie. Een levend document waar je dagelijks wat aan hebt, in plaats van iets wat in de kast belandt. In deze blog nemen we je mee in hoe je beleid werkbaar maakt, waar de valkuilen zitten en hoe je voorkomt dat dit weer zo’n papieren tijger wordt.

Download hier een pdf van deze blog

Lees verder

Van afspraken naar praktijk: grip op gegevensdeling in samenwerkingsverbanden

Gemeenten werken steeds vaker samen. Bijvoorbeeld in omgevingsdiensten, veiligheidsregio’s, jeugdhulpregio’s of met gezamenlijke ICT‑voorzieningen. Die samenwerking is logisch: samen kun je meer bereiken, specialistische kennis bundelen en inwoners beter en sneller helpen. Maar die samenwerking betekent ook dat er steeds meer gegevens gedeeld worden. En dan is de vraag: hoe zorg je ervoor dat dit rechtmatig, veilig en transparant gebeurt, zonder dat je verstrikt raakt in verantwoordelijkheden of risico’s? Je leest het in deze blog.

Download hier een pdf van deze blog

Lees verder