
Tikkende tijdbom op boot leert Zeeuwse gemeenten verdachte signalen herkennen
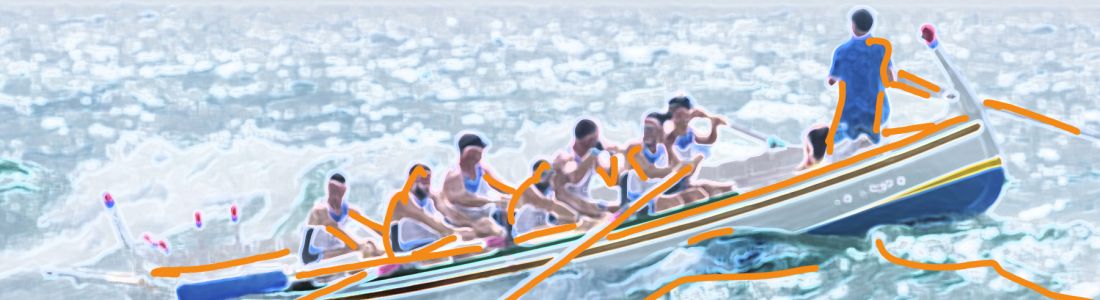
Een verdachte boot in de jachthaven van Yerseke heeft de aandacht getrokken van de havenmeester. Er schijnt een bom gesignaleerd te zijn. De verfletters op de zijkant van de boot verklappen dat het gelukkig niet gaat om een echte bom, maar om een spel. De zogenaamde Escape Boot moet mensen bewuster maken op het gebied van cyber security, safety en ondermijning en vaart de komende week door heel Zeeland.

Terwijl de grote jachthavens zoals Moerdijk, Antwerpen en Rotterdam voorheen de plekken waren voor ondermijning, zijn nu ook de kleinere havens de dupe volgens Platform Veilig Ondernemen Brabant-Zeeland. Criminelen maken voor illegale activiteiten gebruik van legale bedrijven en diensten en dat maakt het lastig ze te onderscheppen. Vandaar dat het belangrijk is dat we de mensen weerbaar maken zodat ze de signalen herkennen en er melding van kunnen maken. Je wilt immers dat de jachthavens gebruikt worden voor recreatie en niet voor drugstransporten of mensenhandel, zegt Cindy Schoemans van Platvorm Veilig Ondernemen Brabant-Zeeland.

Bom met aftelmechanisme

Vier ambtenaren van verschillende Zeeuwse gemeentes gaan aan boord van de Escapeboot. Continu horen ze het getik van een bom met aftelmechanisme. Zodra ze iets vinden wat te maken heeft met ondermijning zoals bijvoorbeeld vervalste paspoorten, geld, granaten en wapens kunnen ze dit melden en krijgen ze er meer tijd bij. Door puzzels op te lossen spelen de deelnemers codes vrij die de bom kunnen ontmantelen. Dit moet allemaal binnen dertig minuten gebeuren, anders gaat de bom af.

Verder lezen bij de bron

IB&P

Nieuwsbrief

Deze versturen we 3-4x per jaar.

Recente blogs

Van compliance-DPIA naar besluitvormende DPIA
Veel DPIA’s worden gebruikt als afvinklijstje: het document is klaar, maar de aanbevelingen worden niet opgevolgd en niemand accepteert formeel de restrisico’s. Hoe maak je van de DPIA een instrument dat bepaalt of een systeem überhaupt in productie gaat? Je leest het in deze blog.
Wat bestuurders moeten weten over cyberrisico’s
Sinds 15 augustus 2026 is het college wettelijk eindverantwoordelijk voor cyberveiligheid en moeten bestuurders een training volgen. Wat moeten zij weten, en hoe breng je als CISO het bestuur in positie? Wij geven zes concrete handvatten.
De AVG vraagt meer dan goede bedoelingen: aantoonbaarheid in de praktijk
Zorgvuldig werken met persoonsgegevens is onder de AVG niet genoeg. Je moet ook kunnen laten zien welke keuzes je hebt gemaakt, welke maatregelen daarbij horen en wie waarvoor verantwoordelijk is.

Meer recente berichten

Datalek bij TUI: reisorganisatie blijft verantwoordelijk voor klantgegevens
Verder lezen
Veelgestelde vragen CSIRT-dienstverlening gemeenten en gemeenschappelijke regelingen
Verder lezen
Raad van State waarschuwt voor privacyrisico’s bij nieuwe anti-witwasregels
Verder lezen
Onderzoek Alert Online 2026: Nederlanders herkennen phishing, maar handelen niet altijd veilig
Verder lezen
Een algoritmeregister vul je niet met beleid
Verder lezen
Nederlandse CISO is verantwoordelijk, maar zit niet aan het stuur
Verder lezen
AP zet volgende stap in toezicht op AI
Verder lezen
AI hackt website van de Australische overheid
Verder lezen
Functionarissen Gegevensbescherming ervaren minder steun in de organisatie
Verder lezen
Minister Van Weel waarschuwt voor digitale ramp: ‘Kom nú in actie’
Verder lezen

