Weg met wachtwoordbriefjes in de zorg door digitale toegang
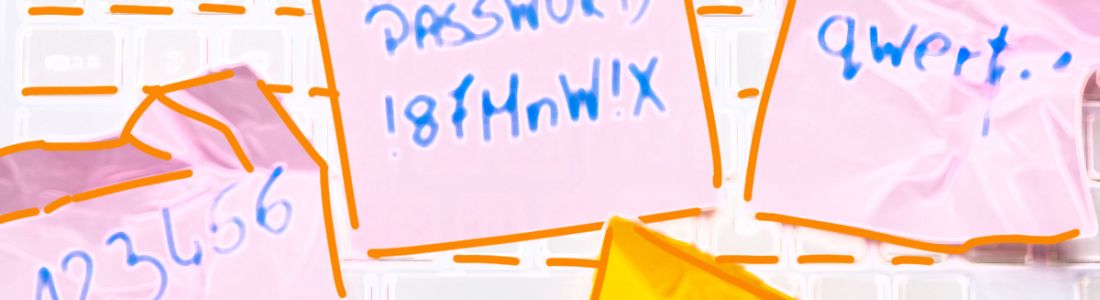
Rondslingerende wachtwoordbriefjes op een werkplek en patienten die hun DigiD uitlenen aan mantelzorgers voor toegang tot hun portaal. Met de transitie naar digitale toegang in de zorg worden deze situaties steeds meer ondenkbaar, stelt Bob van Os, programmamanager digitale toegang in de zorg bij Nictiz. Iedereen in de zorg moet er namelijk zeker van kunnen zijn dat alleen de juiste personen bij de juiste medische informatie kunnen.
Zo weten patienten dat hun data betrouwbaar ontsloten worden, en weten professionals dat ze de juiste persoon toelaten tot het digitale dossier. Om dit te garanderen, is het volgens Van Os fundamenteel dat iedereen in de zorg een betrouwbare, persoonsgebonden digitale identiteit gebruikt. Hier zet het programma digitale toegang in de zorg zich samen met de overheid voor in: een stevig slot op de digitale voordeur van zorgorganisaties en een set met veilige sleutels voor iedere professional en patient.
Bob van Os krijgt tijdens informatiebijeenkomsten van het programma digitale toegang geregeld de vraag of het wel veilig is om alle zorg te digitaliseren. Hij draait dat liever om. Het probleem is niet dat we alles willen digitaliseren, maar dat we nog niet overal gebruikmaken van een veilige, betrouwbare digitale identiteit, benoemt Van Os. Ik vraag me af of mensen beseffen hoe onveilig het is om medische gegevens of een kopie van een paspoort of diploma via een e mail te versturen. We willen een analoge wereld digitaliseren, maar gebruiken die online wereld zonder betrouwbare digitale identiteit, vult Van Os aan.
Betrouwbaarheidsniveau
Bovendien werkt de zorg met bijzonder persoonsgevoelige data. Daarom heeft de Autoriteit Persoonsgegevens vastgesteld dat toegang tot medische informatie alleen mag plaatsvinden met inlogmiddelen van het hoogste betrouwbaarheidsniveau. Dit werd medio 2023 bekrachtigd met de inwerkingtreding van de Wet digitale overheid, Wdo. Alle publieke dienstverleners, waaronder de zorg, zullen in de toekomst erkende inlogmiddelen moeten accepteren en het betrouwbaarheidsniveau van hun digitale toegang verhogen.
Het verlenen van toegang tot digitale dienstverlening met een gebruikersnaam en wachtwoord volstaat dan niet meer, legt Van Os uit. Maar dat is niet het enige. Omdat iedereen het recht heeft om zich door een ander te laten vertegenwoordigen, moet dit ook langs de digitale weg kunnen. Zorgverleners zijn daarmee verplicht om digitale vertegenwoordiging te ondersteunen.
Van Os vervolgt: Je kunt niet aan elke apotheek, tandarts, fysio of huisartsenpost vragen om voor elk huidig en toekomstig erkend inlogmiddel een losse koppeling te implementeren.
Verder lezen bij de bron
- Amerikaanse tak van TikTok schikt voor 400 miljoen in kinderprivacyzaak - 21 september 2026
- Minder DDoS-aanvallen, maar ze worden wel zwaarder en moeilijker te herkennen - 21 september 2026
- Hoe kun je een onterechte boete van een scanauto aanvechten? - 18 september 2026
Nieuwsbrief
Deze versturen we 3-4x per jaar.
Recente blogs


