
De Tweede Kamer wil een uniforme methodiek voor pentesten
De Tweede Kamer wil dat er een uniforme methodiek voor pentesten komt. Een motie van NSC kamerlid Six Dijkstra die hiertoe oproept wordt unaniem overgenomen.
De Tweede Kamer wil dat er een uniforme methodiek voor pentesten komt. Een motie van NSC kamerlid Six Dijkstra die hiertoe oproept wordt unaniem overgenomen.

Stichting Privacy First maakt zich zorgen over plannen van het ministerie van Volksgezondheid om medische gegevens van Nederlanders op grote schaal via een cloudplatform van Microsoft uit te wisselen. Het doel is alle zorgcommunicatie volledig te centraliseren, waarna onze gegevens voor een vrijwel onbegrensd scala aan doelen kunnen worden hergebruikt, aldus de privacystichting.
Maandenlang hadden mensen informatie over de locatie van 800.000 elektrische Volkswagens. Het gaat hierbij niet om een hack, maar om een datalek dat enorm laat werd opgemerkt.

De gemeente Utrecht werkt met verouderde software die geen beveiligingsupdates meer ontvangt. Dat vormt een groot risico voor de informatieveiligheid. Ook spreken medewerkers elkaar nog steeds te weinig aan op risicovol gedrag. Dat staat in een recent verschenen rapport van de Rekenkamer Utrecht.
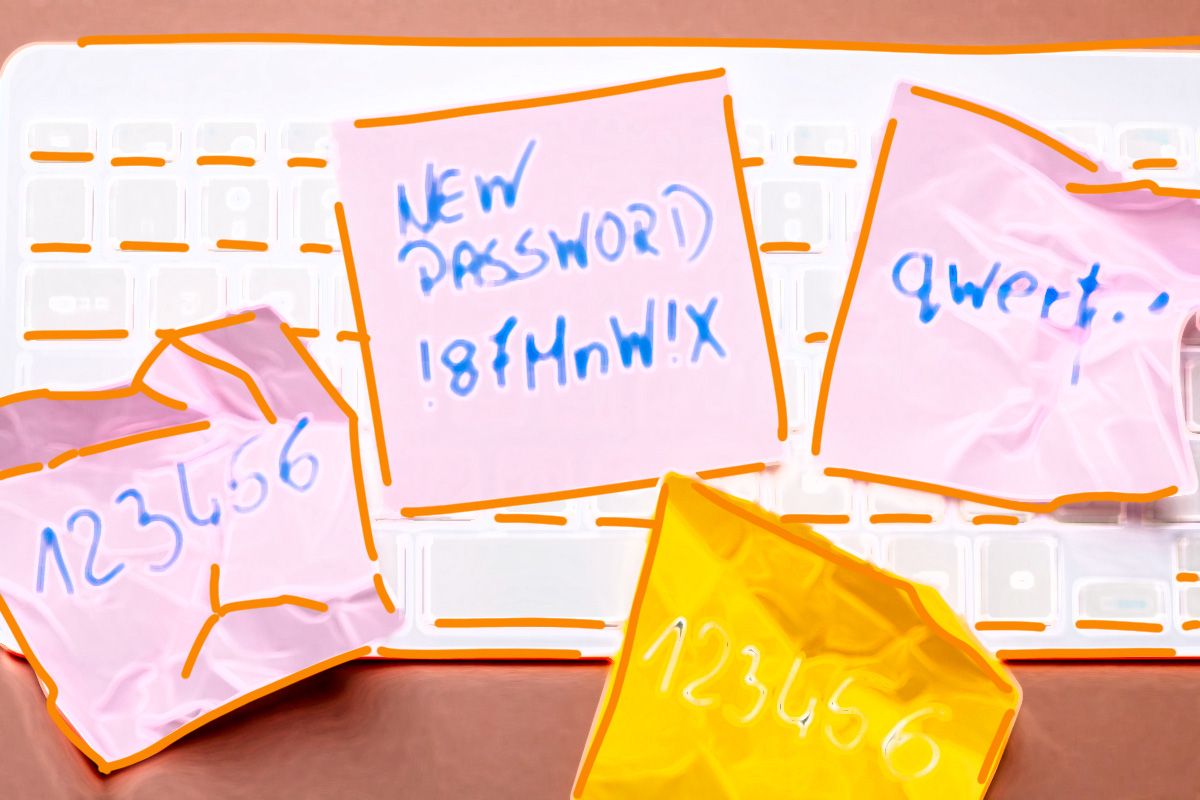
Rondslingerende wachtwoordbriefjes op een werkplek en patienten die hun DigiD uitlenen aan mantelzorgers voor toegang tot hun portaal. Met de transitie naar digitale toegang in de zorg worden deze situaties steeds meer ondenkbaar, stelt Bob van Os, programmamanager digitale toegang in de zorg bij Nictiz. Iedereen in de zorg moet er namelijk zeker van kunnen zijn dat alleen de juiste personen bij de juiste medische informatie kunnen.
In de eerste helft van 2024 kreeg de Autoriteit Persoonsgegevens ruim 9,8 duizend keer een datalekmelding binnen van bedrijven en organisaties. Hiermee ligt het aantal datalekmeldingen lager dan in de eerste helft van zowel 2023 als 2022, beide 10,5 duizend. Bij datalekken kan het onder andere gaan om fouten bij het versturen van e mails met verkeerde persoonsgegevens, hacking of phishing. Meestal kwam het datalek juist van een incident met een brief of postpakket. Datalekken kwamen het meest voor bij grote bedrijven. Dit blijkt uit cijfers van het CBS en de Autoriteit Persoonsgegevens, AP.

Europese organisaties hoeven geen persoonsgegevens te delen met overheden buiten Europa als hieraan geen internationale overeenkomst ten grondslag ligt. Bovendien moeten ze altijd voldoen aan de AVG regels. De European Data Protection Board, EDPB, komt met richtlijnen die het makkelijker maken de juiste beslissing te nemen.
Cybersecuritybedrijven zoals Kaspersky en Trend Micro verwachten dat hackers AI in 2025 gaan inzetten om meer en geavanceerdere cyberaanvallen uit te voeren op organisaties. Cybercriminelen kunnen deepfakes gebruiken om organisaties op te lichten, waar hackers die banden onderhouden met overheden AI kunnen gebruiken om complexere aanvallen te creeren.

Nieuwe Europese wetgeving voor cyberveiligheid is aangenomen of aanstaande. Een van die wetten is NIS2, de Network Information Security 2 richtlijn. Wat houdt die in en wat zijn de verplichtingen voor bestuurders?
Een coalitie van meer dan vijftig burgerrechtenbewegingen, privacyorganisaties en techbedrijven hebben de Europese ministers van Justitie en Binnenlandse Zaken een open brief gestuurd waarin ze het verzoek doen om encryptie en privacy te respecteren. Aanleiding is een rapport van een door de Europese Commissie opgerichte adviesgroep die stelt dat opsporingsdiensten toegang tot versleutelde data moeten hebben.

In de eerste zes maanden van dit jaar heeft de Autoriteit Persoonsgegevens, AP, al duizenden meldingen van datalekken ontvangen als gevolg van verkeerd geadresseerde post en e mail. Dat blijkt uit een analyse van het Centraal Bureau voor de Statistiek, CBS, op basis van meer dan 9800 datalekmeldingen die in de eerste helft van 2024 gedaan. In 41 procent van de meldingen bleek het datalek te zijn veroorzaakt door verkeerd geadresseerde post met persoonsgegevens.
Met de nieuwe NIS2 regelgeving heb je de verantwoordelijkheid dat jouw leveranciers digitaal veilig werken. Het is verleidelijk om hen veel vragen over hun beveiliging te stellen. Toch biedt dit niet altijd hulp. Een enkele vragenlijst geeft slechts een momentopname, terwijl NIS2 vraagt om een continue zorgplicht.