AP: opslag patiëntdossiers bij Google onder voorwaarden acceptabel (maar dat mag je niet zo zeggen)

“Ook jouw medische data liggen nu bij Google”, kopte het Algemeen Dagblad begin dit jaar, om in de intro te vervolgen met “Welkom in de mistige wereld van medische gegevens buiten het veelbesproken patiëntendossier.” De aanleiding voor het artikel was de ‘ontdekking’ dat het bedrijf MRDM dossier-informatie van honderdduizenden tot miljoenen ziekenhuisbezoekers voortaan in de cloud van het Amerikaanse Google bewaarde. “Waarom weten patiënten van niks?”, vroegen de verslaggevers zich af, en “is het wel veilig?”
Die vragen wekten de interesse van de enkele leden van de Tweede Kamer, die van minister Bruno Bruins wilden weten hoe dat nu precies zat met die Nederlandse medische data op servers van een techreus uit het land van Donald Trump.
Bruins: eerst even goed uitzoeken
De minister hield bij de beantwoording van de vragen een paar slagen om de arm. Hij zei dat er op het eerste gezicht geen rare zaken aan de hand waren bij het betreffende bedrijf dat de dossiers van ziekenhuizen verzamelt. Die gegevens zijn volgens MRDM opgeslagen in het datacentrum van Google in Eemshaven.
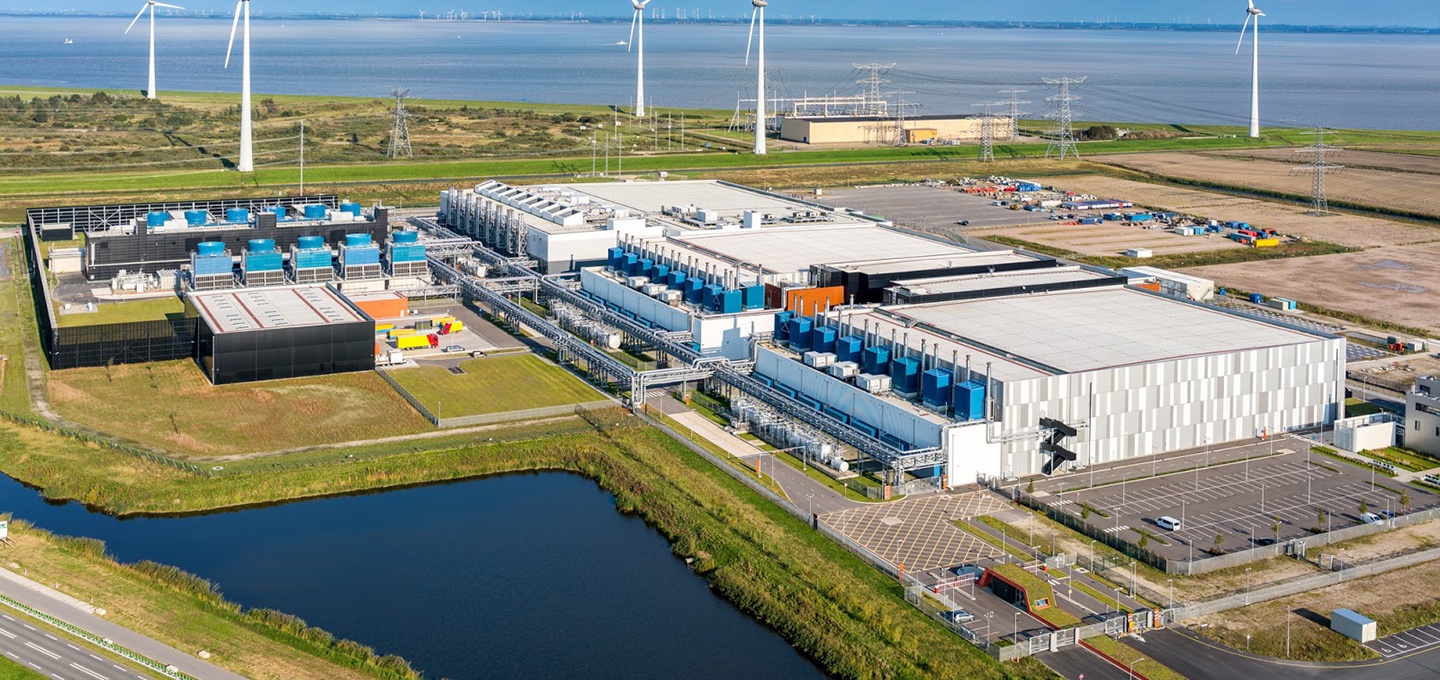
Google Datacenter in Eemshaven
Ze blijven volgens de minister “daarmee in Nederland en vallen onder Nederlandse en Europese wet- en regelgeving.” Volgens de contracten die MRDM met Google heeft gesloten, mag Google niet aan de data komen, zei Bruins. Google is gecertificeerd onder het zogeheten EU-US Privacy Shield. Dit is, zegt de minister, een adequaat mechanisme voor naleving van de vereisten van de Europese wetten inzake gegevensbescherming, vooral wanneer die te maken hebben met de overdracht van persoonlijke gegevens van de Europese Unie naar de Verenigde Staten.
MRDM zei daarnaast de data dubbel te versleutelen, dus een versleuteling door Google en een eigen versleuteling, waarmee de gegevens niet toegankelijk zijn voor Google. Tenslotte, stelde de brief naar de kamerleden, is geregeld dat wanneer beheerders van Google zich vanuit beheerswerkzaamheden toegang verschaffen tot de versleutelde gegevens, MRDM daar melding van krijgt, zodat gecontroleerd kan worden dat Google zich aan wettelijke en contractuele bepalingen houdt.
Verder lezen bij de bron
- Raad van State waarschuwt voor privacyrisico’s bij nieuwe anti-witwasregels - 16 oktober 2026
- Onderzoek Alert Online 2026: Nederlanders herkennen phishing, maar handelen niet altijd veilig - 16 oktober 2026
- Een algoritmeregister vul je niet met beleid - 15 oktober 2026
Nieuwsbrief
Deze versturen we 3-4x per jaar.
Recente blogs


