Amsterdam zet in op dataminimalisatie met shuttercams
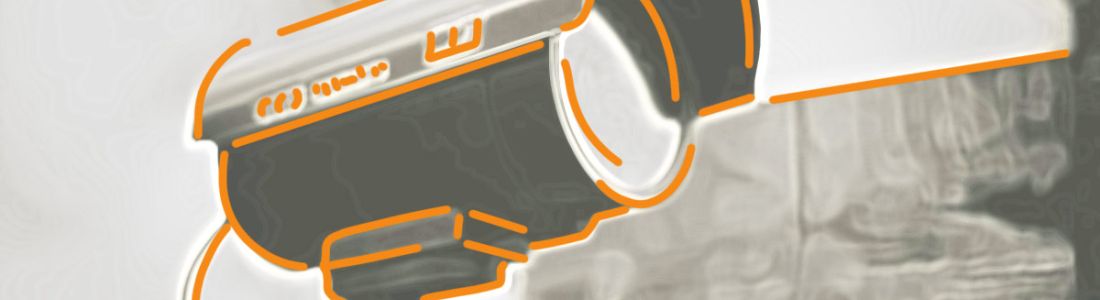
Kan een gemeente de buitenruimte met camera s of sensoren monitoren, terwijl ook rekening wordt gehouden met de privacy van voorbijgangers? Amsterdam testte dataminimalisatie in hun monitoring. Het Shuttercam project neemt het principe van dataminimalisatie in acht, wat inhoudt dat het data ophaalt wanneer het strikt noodzakelijk is. Het project is een initiatief van het Responsible Sensing Lab, een samenwerking tussen AMS Intitute en de gemeente Amsterdam. Het doel is om duidelijk naar Amsterdammers te communiceren of camera s actief monitoren. Voor de hoofdjury van de Computable Awards 2023 reden om het project Shuttercam te nomineren in de categorie Overheidsproject.
In het Arena-gebied en het Marineterrein hangen camera s die zijn uitgerust met twee op maat gemaakte afschermkappen (shutters). Hangt een shutter over de camera, dan is deze niet actief. De Shuttercams worden volgens de gemeente alleen aangezet tijdens grote evenementen en niet tijdens daluren. Het idee van de Shuttercams is volgens Amsterdam breed toepasbaar op iedere type locatie waar data niet continu verzamelt hoeft te worden. Amsterdam pas het nu enkel toe bij crowdmonitoring camera s op plekken waar het op sommige momenten heel druk is, zoals bij concerten en wedstrijden bij de Arena en bezoekers van het Marinterrein als het zwemweer is.
Verder lezen bij de bron
- Slimme deurbellen vormen een surveillancestaat - 2 oktober 2026
- De basis van cybersecurity ligt in email security - 2 oktober 2026
- Gemeente Son en Breugel werkt nog aan AI-beleid - 1 oktober 2026
Nieuwsbrief
Deze versturen we 3-4x per jaar.
Recente blogs


