Hoge Raad: mag bank selfie van klant verplicht stellen?
De Hoge Raad vraagt in een tussenarrest duidelijkheid over financiële instellingen die klanten verplichten een selfie en kopie van hun identiteitsbewijs te verstrekken.
De Hoge Raad vraagt in een tussenarrest duidelijkheid over financiële instellingen die klanten verplichten een selfie en kopie van hun identiteitsbewijs te verstrekken.
De Cyberbeveiligingswet, de Nederlandse implementatie van de Europese NIS2-richtlijn, treedt naar verwachting in het tweede kwartaal van 2026 in werking. Dat is niet over een jaar. Dat is over enkele weken. Toch zijn veel organisaties er nog niet klaar voor. Wie nu actie onderneemt, kan de belangrijkste gaten nog dichten voordat de wet van kracht wordt.

De snelle opkomst van AI en algoritmes brengt nieuwe juridische risico’s met zich mee. Volgens de Autoriteit Persoonsgegevens blijven transparantie, toezicht en governance rond AI achter bij de technologische ontwikkeling.
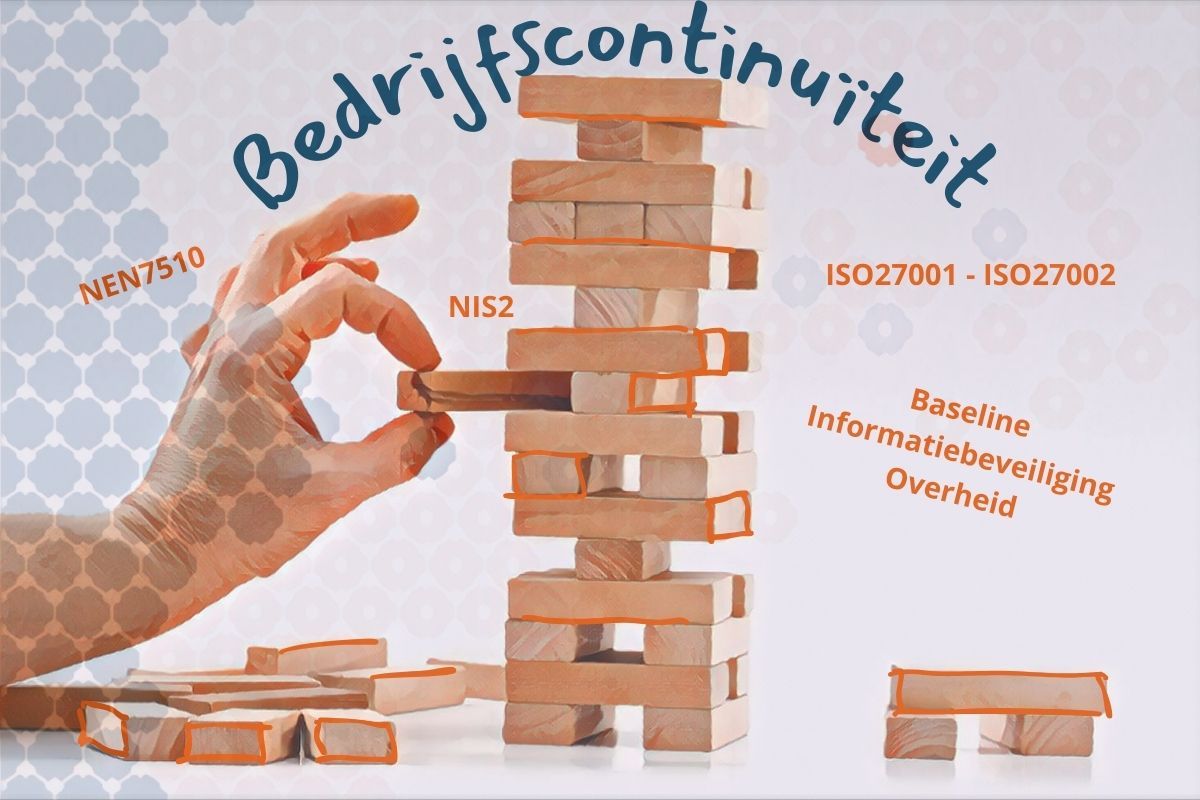
De meeste IT-dienstverleners die ik spreek over NIS2, beginnen over tooling. MFA, SIEM, vulnerability scanning — het rijtje ken je. Logisch ook, want dat is het terrein waar MSP’s zich thuis voelen. Maar NIS2 gaat daar niet primair over. De richtlijn draait om governance, ketenverantwoordelijkheid en bewijsvoering. En juist op die punten zijn veel channel-partijen nog niet klaar, zo schrijft Niels Maas (foto), eigenaar van MaasISO, in deze blog.
De Autoriteit Persoonsgegevens (AP) en vakbond CNV ontvangen meer meldingen over cameratoezicht op de werkvloer. Een van de redenen hiervoor is dat beveiligingscamera’s een stuk goedkoper zijn geworden en eenvoudiger te bedienen, waardoor werkgevers hun personeel overal vandaan in de gaten kunnen houden. CNV heeft een apart meldpunt voor camera’s op de werkvloer. In het begin van het meldpunt kwamen jaarlijks twintig tot dertig meldingen binnen. Nu zijn dat er 125, zo laat de vakbond tegenover het AD weten.
De inbraak vorige week donderdag bij de gemeente Epe is gedaan door professionals en gestart via een vorm van phishing: ClickFix. Er is ruim 800 gigabyte aan data gelekt. Dit zijn ongeveer 600.000 bestanden van verschillende grootte. Dit meldt de gemeente in een update.
De wet voor het Team Openbare Orde Inlichtingen (TOOI) van de politie schiet tekort, stelt de Autoriteit Persoonsgegevens (AP) na onderzoek. Volgens de waakhond moet het speciale politieteam óf stoppen met een deel van het inlichtingenwerk, óf moet de wet worden aangepast.
Russische staatshackers proberen wereldwijd toegang te krijgen tot accounts van hoogwaardigheidsbekleders, militairen en ambtenaren op de berichtendiensten WhatsApp en Signal. Nederland vormt daarop geen uitzondering, waarschuwen de inlichtingendiensten AIVD en MIVD. De hackers hebben met deze campagne waarschijnlijk al gevoelige informatie in handen gekregen.
In aanloop naar de gemeenteraadsverkiezingen van volgende week heeft de Autoriteit Persoonsgegevens (AP) zo’n veertig gevallen ontdekt van politieke partijen die mogelijk de reclameregels hebben overtreden. Ze hebben een waarschuwingsbrief gekregen.

In maart 2026 wordt de website desinformatieinjegemeente.nl gelanceerd. De website is bedoeld om (kandidaat-)raadsleden en wethouders weerbaarder te maken tegen de gevolgen van mis- en desinformatie. Dat valt te lezen in de verzamelbrief over verkiezingen van de minister van Binnenlandse Zaken en Koninkrijksrelaties Pieter Heerma.
Voor het handhaven van de openbare orde wil het kabinet de politie vergaande bevoegdheden geven om online informatie over mensen te verzamelen. Zonder dat zij ergens van worden verdacht. Het wetsvoorstel dat dit regelt, biedt mensen onvoldoende bescherming. Het risico hiervan is dat het verzamelen van informatie ongericht gebeurt of verder gaat dan noodzakelijk is.
Maatwerksoftware nodig? Dan kiest een gemeente er voortaan standaard voor om deze open source beschikbaar te stellen, tenzij er een goede reden is om daarvan af te wijken. Dat blijkt uit de nieuwe leidraad van de Vereniging Nederlandse Gemeenten (VNG).