Waarom de rol van de CISO belangrijker wordt
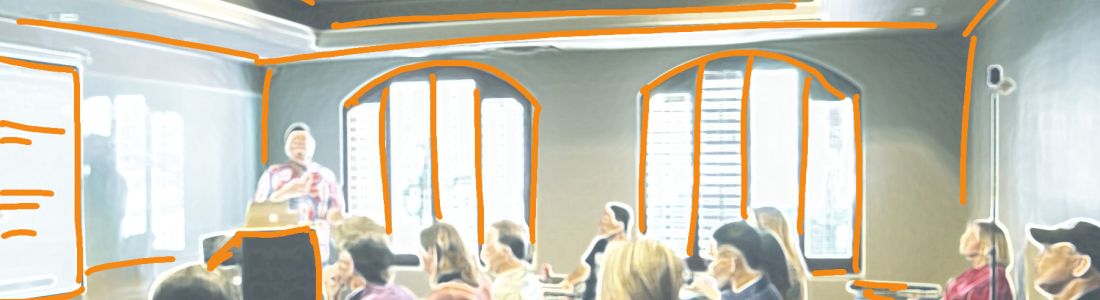
Chief Information Security Officer, kortweg CISO. Die term laten vallen, doet veel managers zuchten: de persoon die alles tegenhoudt met pietluttige regels. Het is een verkeerd beeld, zo bleek ook tijdens een rondetafelgesprek onder CISO s dat Tanium recent op zijn Converge conferentie organiseerde. De rol van de CISO is de laatste tijd alleen maar strategischer geworden. En meteen krijgt de CISO er ook een flink aantal uitdagingen bij.
Tijdens Converge, 13-16 november 2023, kregen de meer dan 1.000 aanwezigen in Austin, Texas, en de duizenden die online mee keken een hele reeks keynotes en break out sessies die hen helemaal up to date brachten van het belang van endpoint management en de impact ervan op de werking van een organisatie. Naast de interventies van partners als Microsoft en ServiceNow, een presentatie van Gartner over Digital Workplace Maturity en partner spotlights voor Cognizant, PWC, EY en Capgemini was zeker ook het debat met de CISO s van klanten en geleid door Tanium s eigen CISO Chris Hallenbeck bijzonder interessant.
Bredere attack surface
Hallenbeck wees in zijn inleiding meteen zelf op de druk die op CISO s staat en wat er de laatste jaren allemaal veranderd is voor deze rol. Dat de pandemie iedereen plots van overal liet connecteren op bedrijfsnetwerken, opende de deur voor heel wat risico s en voor de volledige inburgering van op afstand werken. Daar ondervinden CISO s tot vandaag de dag de gevolgen van.
Liz Morton, Senior Director, Cybersecurity van Intercontinental Exchange wees er op dat de werknemers tegelijk ook veel veeleisender geworden zijn. Ieder device dat ze in hun priveleven gebruiken, willen ze ook inzetten in werkomstandigheden. Dat is leuk voor hen, maar niet per se top voor de beveiliging van een bedrijf. Ook het openzetten van bijvoorbeeld productiesystemen voor externe toegang bezorgt de security afdeling extra hoofdbrekens, zei Kevin McLaughlin, VP van Stryker. En dat stelt nieuwe eisen aan de snelheid waarmee je reageert en vereist nieuwe software die je toestaat zo snel te reageren.
Vroeger konden we makkelijk een paar maanden de tijd nemen om een upgrade uit te rollen, zegt Liz Morton. Nu eisen onze klanten en de klanten van onze klanten dat upgrades meteen gebeuren.
Persoonlijk aansprakelijk?
Net voor Converge plaats vond, was er heel wat te doen rond de veroordeling van de voormalige Chief Security Officer van Uber en de rechtszaak rond de hack bij SolarWinds. De persoonlijke aansprakelijkheid van wie met beveiliging bezig is, was dus ook tijdens dit panelgesprek een belangrijk topic. Hoe voelen CISO s zich er bij dat ze persoonlijk aansprakelijk gesteld kunnen worden? En wat kunnen ze voor, tijdens en na een incident doen om aan vervolging te ontsnappen?
Verder lezen bij de bron
- Overwinning na klacht Consumentenbond: enorme boete voor Google - 8 oktober 2026
- Gemeenten leunen steeds zwaarder op SaaS, softwarekosten lopen op - 8 oktober 2026
- Helft Nederlandse werknemers gebruikt privé AI-accounts voor werk - 7 oktober 2026
Nieuwsbrief
Deze versturen we 3-4x per jaar.
Recente blogs


